文档
概览
服务器用它自己的私有 Root CA 签发的证书来保护所有对外的 TLS 端点,包括 Web 界面、客户端连接和端口转发。Web 界面侧边栏中的 证书与 TLS 页面就是管理这套 CA 的地方:控制证书对哪些名称有效,并把 CA 交付给需要严格验证服务器的客户端。
工作原理
- 服务器只生成一次私有 Root CA,并在安装的整个生命周期内保留。所有证书都由它签发;
- CA 为服务器签发一张 叶子证书,有效期 90 天,覆盖客户端实际用来访问服务器的主机名和 IP 地址;
- 当主机名、网卡或 SAN 条目发生变化时,叶子证书会自动重新签发,Root CA 本身从不改变,已经信任它的客户端会继续信任服务器;
- 新叶子证书通过共享的证书解析器换入并热加载:现有连接不会被断开,新握手立即使用最新证书。续签失败时,上一张证书继续生效。
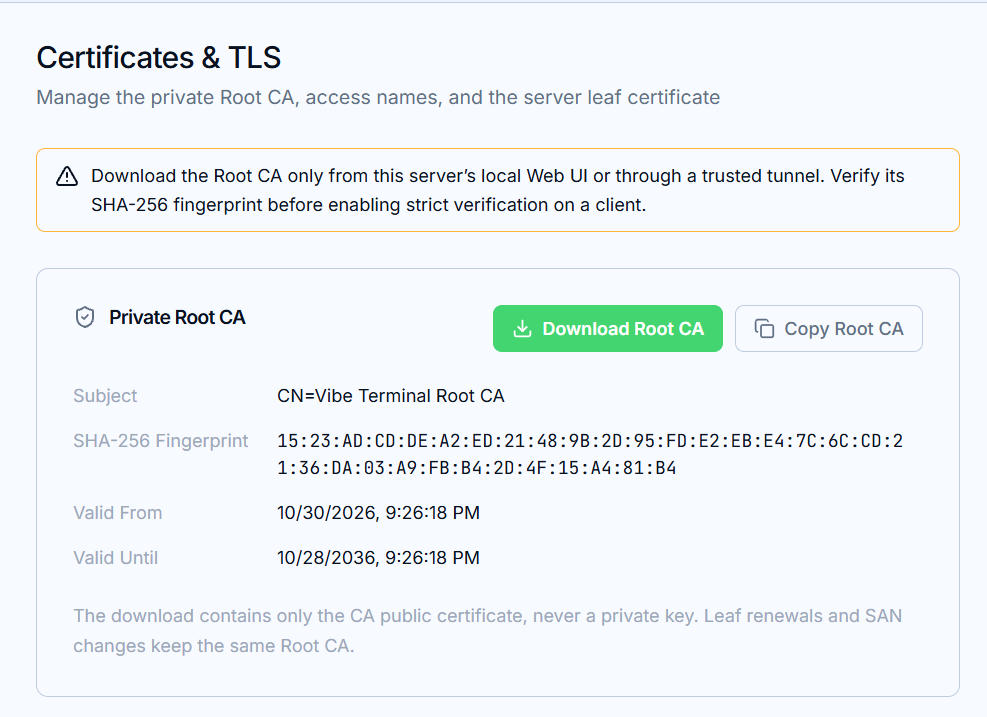
页面内容
私有 Root CA— 下载或复制 CA 公钥证书,分发给客户端(以及它们的浏览器)。下载内容绝不包含私钥;域名与 IP 地址(SAN)— 叶子证书有效的名称列表。见下一页「域名与 SAN 管理」;服务器叶子证书— 当前生效的证书:状态、主题、SHA-256 指纹、有效期和 SAN 条目。
自定义 TLS 证书
如果服务器已配置自定义 TLS 证书,则自定义证书仍然生效:本页面的托管证书照常生成并保持最新,但不会替换已配置的自定义身份。自定义身份生效期间,页面会显示提示。
为什么要信任 Root CA
只需要加密的客户端开箱即用。想要验证服务器的客户端(即最后一页介绍的客户端严格验证)需要 Root CA 的公钥证书,而且它必须通过你信任的渠道传递:
只能从服务器本机 Web UI 或可信隧道下载 Root CA,并在任何地方启用严格验证之前核对页面显示的 SHA-256 指纹。
端口转发使用的证书也由同一个 CA 签发(参见「端口转发」页面)。设备信任 Root CA 之后,转发 URL 将不再出现浏览器的连接不是私密连接警告。