문서
개요
서버는 웹 UI, 클라이언트 연결, 포트 포워딩 등 노출하는 모든 TLS 엔드포인트를 자체 프라이빗 루트 CA가 발급한 인증서로 보호합니다. 웹 UI 사이드바의 인증서 및 TLS 페이지에서 이 CA를 관리하고, 인증서가 유효한 이름을 제어하며, 서버를 엄격하게 검증하려는 클라이언트에 CA를 전달할 수 있습니다.
동작 방식
- 서버는 프라이빗 루트 CA를 한 번만 생성하고 설치 수명 전체에 걸쳐 유지합니다. 모든 인증서는 이 CA가 서명합니다.
- CA는 서버용 리프 인증서를 90일 유효 기간으로 발급하며, 클라이언트가 실제 서버 접속에 사용하는 호스트명과 IP 주소를 포괄합니다.
- 머신의 호스트명, 네트워크 인터페이스, SAN 항목이 바뀌면 리프 인증서가 자동으로 재발급됩니다. 루트 CA는 결코 바뀌지 않으므로 이미 신뢰한 클라이언트는 계속 서버를 신뢰합니다.
- 새 리프 인증서는 공유 인증서 리졸버를 통해 교체되고 핫 리로드됩니다. 기존 연결은 끊어지지 않고, 새 핸드셰이크는 즉시 최신 인증서를 사용합니다. 갱신에 실패하면 이전 인증서가 계속 유효합니다.
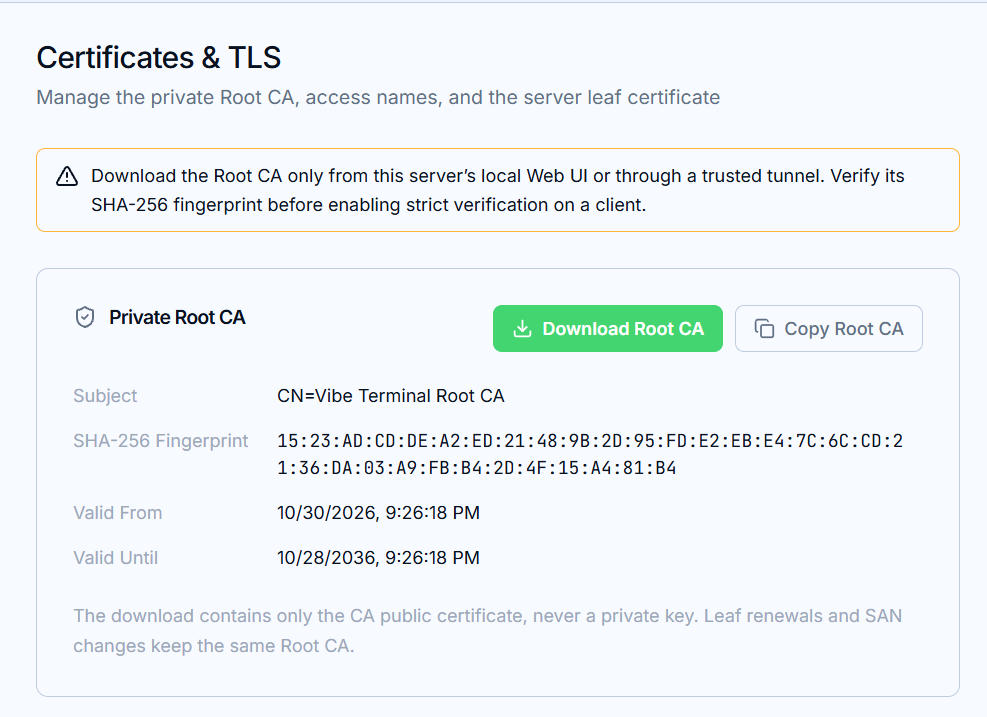
페이지 구성
프라이빗 루트 CA— CA 공개 인증서를 다운로드하거나 복사하여 클라이언트(및 그 브라우저)에 배포합니다. 다운로드에는 개인 키가 절대 포함되지 않습니다.도메인 및 IP 주소(SAN)— 리프 인증서가 유효한 이름 목록. 다음 페이지「도메인 및 SAN 관리」참조.서버 리프 인증서— 현재 활성 인증서의 상태, 주체, SHA-256 지문, 유효 기간, SAN 항목.
사용자 지정 TLS 인증서
서버에 사용자 지정 TLS 인증서가 구성되어 있으면 해당 인증서가 계속 우선합니다. 이 페이지의 관리 인증서도 생성되어 최신으로 유지되지만, 구성된 사용자 지정 인증서를 대체하지는 않습니다. 사용자 지정 인증서가 활성인 동안 페이지에 알림이 표시됩니다.
루트 CA를 신뢰하는 이유
암호화만 필요한 클라이언트는 별도 설정 없이 동작합니다. 서버를 검증하려는 클라이언트(마지막 페이지「클라이언트 엄격 검증」에서 설명하는 엄격 모드)에는 루트 CA의 공개 인증서가 필요하며, 신뢰할 수 있는 경로로 전달되어야 합니다.
루트 CA는 이 서버의 로컬 웹 UI 또는 신뢰할 수 있는 터널을 통해서만 다운로드하고, 어디에서든 엄격한 검증을 활성화하기 전에 페이지에 표시된 SHA-256 지문을 확인하세요.
포트 포워딩이 사용하는 인증서도 같은 CA가 서명합니다(「포트 포워딩」페이지 참조). 기기가 루트 CA를 신뢰하면 포워딩 URL을 열 때 브라우저의 연결이 비공개입니다 경고가 더 이상 나타나지 않습니다.