ドキュメント
概要
サーバーは、Web UI、クライアント接続、ポート転送といった公開しているすべての TLS エンドポイントを、自身で生成したプライベートルート CA が署名した証明書で保護します。Web UI のサイドバーにある 証明書と TLS ページでは、この CA を管理し、証明書がどの名前に対して有効かを制御し、サーバーを厳格に検証したいクライアントへ CA を提供できます。
仕組み
- サーバーはプライベートルート CA を一度だけ生成し、インストールの生存期間中保持します。すべての証明書はこの CA が署名します。
- CA はサーバー用の リーフ証明書 を 90 日間の有効期間で署名します。対象は、クライアントが実際にサーバーへの接続に使うホスト名と IP アドレスです。
- マシンのホスト名、ネットワークインターフェイス、SAN エントリが変わると、リーフ証明書は自動的に再発行されます。ルート CA は決して変わらないため、すでに信頼済みのクライアントはサーバーを信頼し続けます。
- 新しいリーフ証明書は共有の証明書リゾルバを通じて差し替えられ、ホットリロードされます。既存の接続は切断されず、新しいハンドシェイクはすぐに最新の証明書を使います。更新に失敗した場合は、以前の証明書が引き続き有効です。
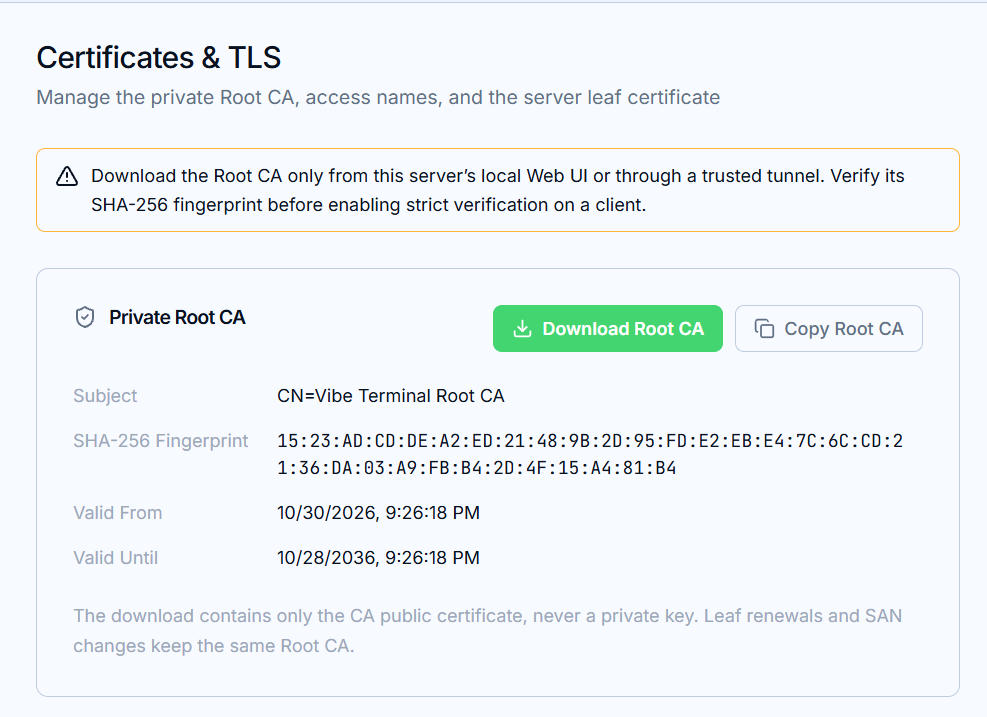
ページの内容
プライベートルート CA— CA の公開証明書をダウンロードまたはコピーして、クライアント(とそのブラウザ)に配布します。ダウンロードに秘密鍵は一切含まれません。ドメインと IP アドレス(SAN)— リーフ証明書が有効な名前のリスト。詳細は次のページ「ドメインと SAN の管理」。サーバーのリーフ証明書— 現在有効な証明書の状態、サブジェクト、SHA-256 フィンガープリント、有効期間、SAN エントリ。
カスタム TLS 証明書
サーバーにカスタム TLS 証明書が設定されている場合、そちらが優先されます。このページの管理対象証明書も生成され最新に保たれますが、設定済みのカスタム証明書を置き換えることはありません。カスタム証明書が有効な間、ページにはその旨の通知が表示されます。
ルート CA を信頼する理由
暗号化だけが必要なクライアントはそのまま使えます。サーバーを検証したいクライアント(最後のページ「クライアントでの厳格な検証」で説明する厳格モード)には、ルート CA の公開証明書が必要です。そしてその証明書は、信頼できる経路で受け渡す必要があります。
ルート CA は、このサーバーのローカル Web UI または信頼できるトンネルからのみダウンロードし、どこで厳格な検証を有効にする前にも、このページに表示される SHA-256 フィンガープリントを確認してください。
ポート転送が使う証明書も同じ CA が署名しています(「ポート転送」ページ参照)。デバイスがルート CA を信頼すると、転送 URL を開いたときのブラウザの接続がプライベートではありません警告は表示されなくなります。