ドキュメント
概要
リレーは 1 つの問題を解決します。ほとんどのマシンは NAT や動的 IP の背後にあるため、クライアントはそれぞれに直接ダイヤルできません。1 台の公開到達可能なマシンをリレーの入口として機能させ、他のすべてのマシンはそこへ外向きにダイヤルします。クライアントはリレーへの単一接続を維持し、その先のすべての共有サーバーのターミナルに到達します。
アーキテクチャ
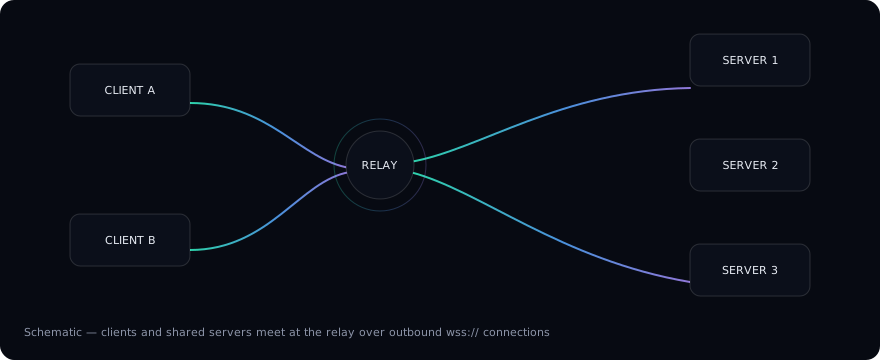
- リレーサーバー — クライアントと共有サーバーが接続する公開の入口。その
Relay Addressは空のままにします。 - 共有サーバー —
Relay Addressがリレーを指すマシン。上流へダイヤルし、そのリレー越しにターミナルを共有します。図の各共有ノードの色付きストライプは、デスクトップクライアントがそのサーバーのタブに描くストライプと対応します — サーバーごとに 1 色。 - 接続は常に内側から発生します:共有サーバーがリレーへダイヤルするため、ポート転送も公開 IP も不要です。
クライアントに見えるもの
リレーに接続すると、すべての共有サーバーはローカルマシンと同じように振る舞います:
- ターミナルタブに色付きストライプとリモート OS アイコンが付き、マシンが一目で分かります(セットアップガイドを参照);
- プロファイルメニューがサーバーごとにターミナルをグループ化 — 任意のマシンのターミナルを直接開けます;
- タブグループを独立ウィンドウに切り離し、1 台のマシンにウィンドウを専用にできます。
セキュリティモデル
クライアントと共有サーバーは同じシークレットキーでペアリングし、接続はリレーを通じたトンネルです。キーはペアリング QR コード/共有文字列で運ばれ、平文では送られません。
ステップバイステップの手順は次ページのセットアップガイドにあります。